Endurecer WordPress en hosting compartido medidas clave
Endurecer WordPress en hosting compartido reduce riesgos y mejora la recuperación. Aprende las medidas clave y revisa tu configuración.
Endurecer WordPress en hosting compartido consiste en aplicar medidas prácticas para reducir la superficie de ataque, limitar el impacto de una incidencia y facilitar la recuperación si algo falla. No se trata de buscar una configuración perfecta, sino de reforzar los puntos que más riesgo concentran en un entorno compartido, donde conviene ser especialmente cuidadoso con accesos, actualizaciones, copias de seguridad y exposición de archivos.
En la práctica, las acciones con más impacto real suelen ser pocas y muy concretas: mantener el sitio actualizado, eliminar componentes que no se usan, proteger el acceso de administrador, revisar permisos de archivos WordPress y contar con copias verificadas. Frente a medidas cosméticas o cambios improvisados, esto suele ofrecer una mejora más sólida de la seguridad WordPress.
Qué significa endurecer WordPress en hosting compartido
El hardening WordPress es el conjunto de ajustes y hábitos que ayudan a reforzar la instalación sin alterar su funcionamiento normal. En hosting compartido, el objetivo no es solo proteger WordPress frente a ataques comunes, sino también reducir riesgos derivados de configuraciones genéricas, accesos mal gestionados o software desactualizado.
Esto implica priorizar medidas de alto retorno: menos plugins innecesarios, mejor control del login, actualizaciones regulares y una configuración segura acorde a lo que permita el proveedor. Algunas acciones dependen del panel, del servidor o del soporte del hosting, así que conviene validar cada cambio antes de aplicarlo en producción.
Riesgos reales de un WordPress en hosting compartido
Los problemas más habituales no suelen venir de ataques sofisticados, sino de vectores conocidos: plugins vulnerables, temas obsoletos, contraseñas débiles, usuarios con más privilegios de los necesarios o formularios de acceso expuestos sin protección adicional. En muchos casos, un sitio comprometido lo está por una combinación de pequeños descuidos acumulados.
En un entorno compartido también puede haber limitaciones operativas. Según el hosting, quizá no tengas control total sobre reglas de servidor, versiones, cabeceras o servicios de seguridad perimetral. Por eso, más que confiar en una sola medida, interesa combinar capas razonables que reduzcan la exposición y mejoren la recuperación ante incidentes.
Medidas clave para reducir la superficie de ataque
Si quieres proteger WordPress con criterio, empieza por lo que de verdad reduce riesgo. Actualizar núcleo, plugins y temas sigue siendo una de las medidas de seguridad WordPress más rentables. Igual de importante es eliminar plugins y temas inactivos: aunque no se usen, pueden seguir ampliando la superficie de ataque.
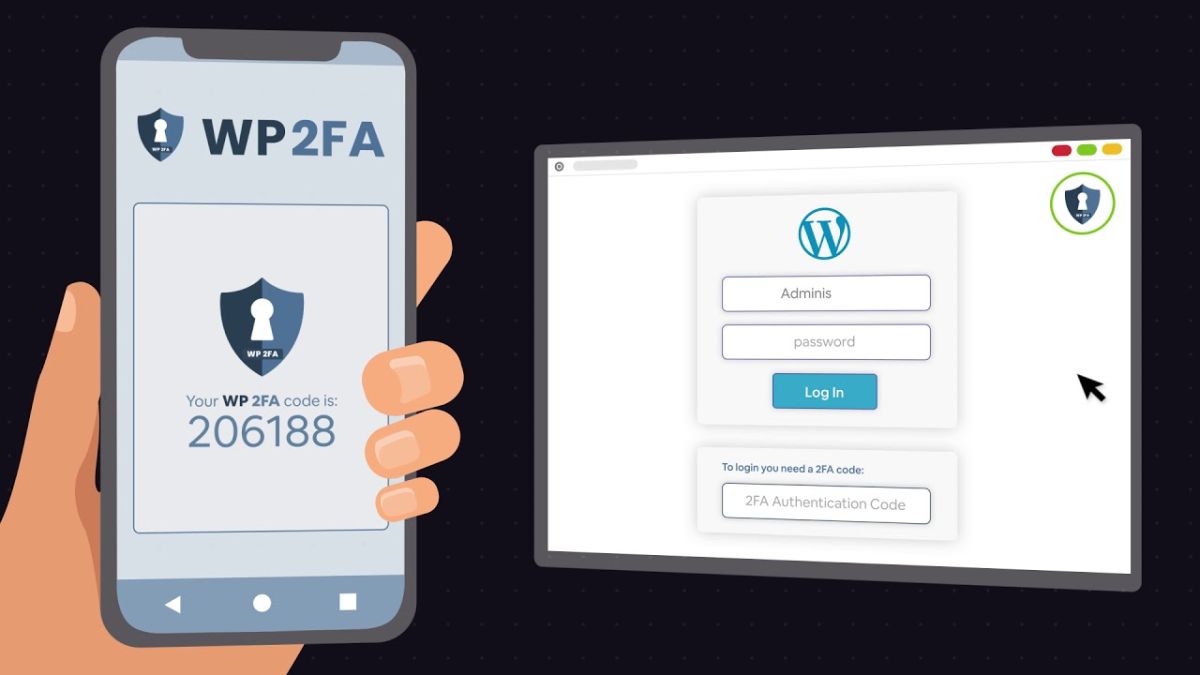
El acceso de administrador merece atención especial. Usa contraseñas robustas, activa autenticación de dos factores si el plugin o el proveedor lo permiten y limita intentos de acceso cuando sea compatible con tu sistema de caché o seguridad. También puede ayudar una capa WAF para WordPress o un CDN con funciones de filtrado, si el hosting o el servicio externo lo ofrecen.
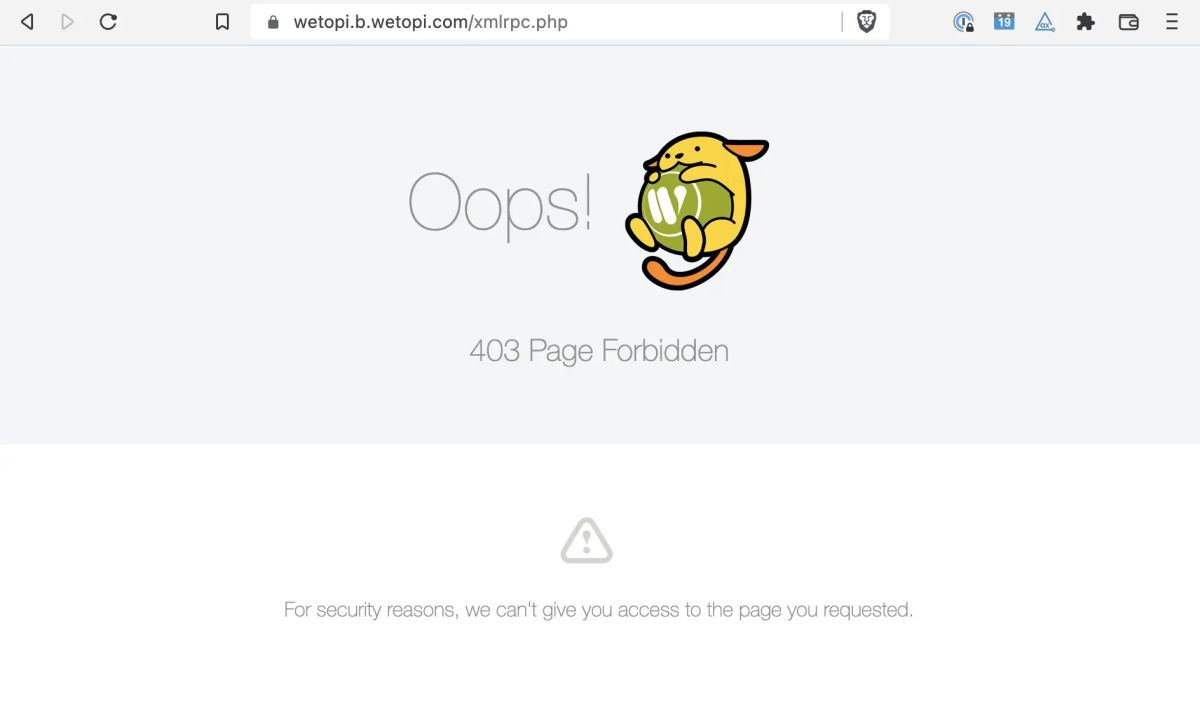
Respecto a los archivos sensibles, conviene revisar permisos de archivos WordPress razonables y evitar permisos excesivos. Archivos como wp-config.php o reglas en .htaccess pueden reforzar la configuración, pero tocar estos elementos sin revisar compatibilidad puede provocar errores o bloqueos. Lo mismo ocurre con XML-RPC: desactivar XML-RPC puede ayudar si no lo necesitas, pero antes conviene comprobar si alguna app, plugin o integración depende de ello.
- Actualizar plugins y temas con regularidad.
- Borrar extensiones y temas que no se usan.
- Reforzar el login con contraseñas sólidas y 2FA.
- Mantener copias de seguridad WordPress y probar su restauración.
- Revisar permisos y funciones expuestas antes de tocar archivos sensibles.
Qué revisar en el hosting antes de aplicar cambios
Antes de endurecer configuraciones, revisa qué control real te da el alojamiento. Según el hosting, puede haber restricciones sobre reglas de Apache, NGINX, versiones de PHP, acceso a logs, tareas programadas o copias automáticas. Saber esto evita aplicar guías genéricas que luego no encajan con tu entorno.
También conviene confirmar si existen herramientas útiles ya incluidas: aislamiento entre cuentas, firewall a nivel de cuenta, escaneo de malware, copias remotas o restauraciones bajo demanda. Si están disponibles, pueden complementar muy bien tus medidas locales, aunque no sustituyen una política propia de mantenimiento y revisión.
Errores habituales al proteger WordPress y cómo evitarlos
Un error frecuente es instalar varios plugins de seguridad con funciones solapadas. Eso puede generar conflictos, consumo innecesario o reglas contradictorias. Otro fallo común es centrarse en ocultar detalles menores y descuidar lo básico: un plugin vulnerable suele ser un riesgo mucho más serio que no cambiar una ruta o un detalle visual del acceso.
También se ven cambios agresivos en archivos de configuración sin copia previa ni prueba en entorno controlado. Si vas a tocar wp-config.php, reglas del servidor o parámetros de acceso, hazlo con copia reciente y con posibilidad de revertir. Como referencia oficial, WordPress mantiene su guía de endurecimiento en Hardening WordPress.
Con qué empezar si buscas una mejora rápida y segura
Si buscas una mejora inmediata, empieza por cuatro pasos: actualizar todo, eliminar lo inactivo, reforzar el acceso de administrador y verificar tus copias de seguridad WordPress. Después, revisa permisos, usuarios con privilegios altos y opciones de limitar intentos de acceso o añadir 2FA. Ese orden suele dar más resultado que aplicar ajustes avanzados sin una base limpia.
En hosting compartido, las medidas con mejor retorno son las que reducen riesgos sin depender de personalizaciones complejas del servidor. Endurecer WordPress en hosting compartido exige método, no improvisación: pequeños cambios bien elegidos suelen aportar más que una colección de retoques poco probados.
Si tienes dudas sobre compatibilidades, rendimiento o alcance real de cada ajuste, el siguiente paso razonable es una revisión técnica del sitio y su entorno de alojamiento. Un mantenimiento WordPress bien planteado puede ayudarte a reforzar la seguridad, detectar puntos débiles y aplicar mejoras con más control y menos riesgo.
Fuentes oficiales
- WordPress.org Documentation: Hardening WordPress.
¿Necesitas orientación personalizada?
Te ayudamos a entender tus opciones y el siguiente paso.